AI security engineering LLM-alapú alkalmazások támadása és védelme
Lásd át az AI-asszisztensek és az önállóan cselekvő AI Agent-ek teljes támadási felületét, találd meg a gyenge pontjaikat a támadóknál előbb, és erősítsd meg úgy, hogy éles üzemeltetésben is felügyelhető és auditálható maradjon.
Mit nyújt az AI security képzés?
Az AI-rendszer támadási felülete
Gyakorló környezetben, saját futtatású nyelvi modellel felépítesz egy AI-alkalmazást, és végiggondolod, hol érheti támadás. A fenyegetéseket nemzetközileg használt támadási térképek és kockázati listák alapján sorolod be.
Manipulált utasítások felismerése
Kipróbálod, hogyan írható felül egy nyelvi modell eredeti feladata közvetlen kéréssel, egy weboldalba vagy dokumentumba rejtett szöveggel, több lépésben vagy egy képen keresztül, és olyan védekezési mintákat építesz, amelyek ezeket a kísérleteket megnehezítik.
Automatizált biztonsági tesztelés
Python-alapú eszközökkel ismételhető támadássorozatokat futtatsz egy AI-alkalmazás ellen, kiértékeled az eredményeket, és a talált gyengeségeket riportban foglalod össze.
Kiszivárgó adatok megfékezése
Feltárod, hogyan juthat ki érzékeny adat vagy a háttérben megadott utasítás a modell válaszain keresztül, és hogyan válhat a modell kimenete egy webes támadás kiindulópontjává. Mindkét esetre ellenőrzést építesz.
Biztonságos tudásbázis és memória
Megvizsgálod, hogyan “mérgezhetők meg” a cég dokumentumaiból válaszoló asszisztensek forrásai és emlékei, és beállítod, hogy a válaszokon keresztül is mindenki csak a számára engedélyezett tartalomhoz jusson hozzá.
Korlátozott mozgástér az AI Agent-eknek
Megtervezed, milyen eszközökhöz, adatokhoz és felhős erőforrásokhoz férhet hozzá egy önállóan cselekvő AI Agent, hogyan azonosítja magát a bekötött külső eszközök felé, és hogyan akadályozható meg, hogy egy eltérített AI Agent a megbízója vagy más AI Agent-ek ellen dolgozzon.
Megbízható modellek és összetevők
Ellenőrzöd a letöltött modellfájlokat és a tanítóadatokat, felismered a manipulált modellt és a mérgezett adatot, és nyilvántartást készítesz az AI-rendszer összetevőiről. Megismered azt is, hogyan lehet egy modellből kinyerni a működését vagy a tanítóadatait.
Felügyelet, incidenskezelés és megfelelés
Szűrőket, naplózást és riasztásokat állítasz be, incidenskezelési forgatókönyvet készítesz, az uniós AI-szabályozás és a nemzetközi szabványok elvárásait pedig konkrét műszaki kontrollokra fordítod.
Miért érdemes belevágnod?
Az Anthropic beszámolója szerint egy államilag támogatott hackercsoport a cég AI-modelljével mintegy harminc szervezetet támadott meg. A támadás 80-90%-át már maga a modell hajtotta végre, önállóan cselekvő AI Agent-ként. A biztonsági korlátokat a támadók puszta szöveggel kerülték meg: elhitették a modellel, hogy egy kiberbiztonsági cég munkatársaként védelmi tesztet végez, és ártatlannak tűnő részfeladatokra bontották a támadást.
Ugyanez a gyengeség a cégek saját AI-alkalmazásaiban is megvan, mert egy nyelvi modellnél az utasítás és az adat ugyanazon a csatornán, természetes nyelven érkezik. Sokszor elég egy dokumentumba vagy weboldalba rejtett néhány sor ahhoz, hogy egy AI Agent a saját jogosultságaival a támadó céljait szolgálja.
Ezen az AI security képzésen saját laborban, lokális modellel támadod és véded ugyanazokat az AI-alkalmazásokat, a manipulált utasításoktól a tudásbázison és az AI Agent-eken át a letöltött modellekig és tanítóadatokig, a támadássorozatokat Python-ban automatizálva.
A záróprojektben egy szándékosan sebezhető, dokumentumokból válaszoló és önállóan cselekvő AI asszisztenst mérsz fel, támadsz meg és erősítesz meg, így a végére egy bemutatható munkád is lesz, egy teljes AI-biztonsági felméréssel és javítási tervvel.
- Munka mellett végezheted, rugalmas időbeosztással
- Gyakorlati projekteken keresztül, oktatói mentorálással
Kinek ajánlott?
- Alkalmazás biztonsági szakembereknek és pentesterek-nek, akik a webes és API-támadásokban szerzett tapasztalatukat LLM-alapú alkalmazások és AI Agent-ek tesztelésére szeretnék kiterjeszteni.
- LLM-alapú alkalmazásokat fejlesztő AI Engineer-eknek, akik az AI asszisztenseiket már a tervezéskor a valós támadások ismeretében akarják felépíteni.
- AI Agent-eket és MCP-szervereket fejlesztő szakembereknek, akiknek el kell dönteniük, milyen eszközökhöz és adatokhoz férhet hozzá egy önállóan cselekvő AI Agent rendszer, és hogyan korlátozható a mozgástere.
- Felhős környezetek és identitáskezelés biztonságáért felelős architekteknek, akik a cégnél bevezetett AI-szolgáltatásokhoz műszakilag megalapozott kontrollokat és szabályozási megfelelést terveznek.
- AI-modelleket üzemeltető MLOps-mérnököknek, akik a modellfájlok, a tanítóadatok és a futtatókörnyezet biztonságáért is felelnek.
Kinek nem ajánlott?
- Ha még most ismerkedsz a kiberbiztonsággal, és a webes támadások alapjai is újak neked, akkor ez a képzés még korai lehet számodra.
- Ha még nem programozol Python-ban, a Python programozás alapok képzéssel érdemes kezdened, mert a laborfeladatok Python-kódra épülnek.
- Ha elsősorban LLM-alapú alkalmazások építését szeretnéd megtanulni, az AI Engineering alapképzés a jobb kiindulópont.
- Ha kifejezetten MCP-szerverek fejlesztése érdekel, és a biztonság ennek csak egy része, az MCP szerverek fejlesztése: vállalati adatok skálázható és biztonságos összekapcsolása az LLM-ekkel jobban illik a célodhoz.
Mik a képzés előkövetelményei?
Kötelező
- Python-kód olvasása és módosítása, scriptek írása, csomagkezelés (pip, virtuális környezet)
- Webes és API-biztonsági alapok (OWASP Top 10, HTTP, hitelesítés és jogosultságkezelés)
- Linux parancssor és Docker alapszintű használata
Előny, de nem feltétel
- Alkalmazásbiztonsági vagy Penetrációs tesztelői tapasztalat
- LLM-alapú fejlesztői tapasztalat
- A felhős jogosultságkezelés alapjainak ismerete
- Git alapszintű használata
AI-biztonsági előismeret és gépi tanulási háttér nem szükséges, és RAG- vagy AI Agent-alapú alkalmazást sem kell korábban építened: ezek felépítését és a támadási technikákat a képzés a biztonság szempontjából, az alapoktól tárgyalja.
Hogyan fogsz tanulni?
Gyakorlatorientált oktatás
Minden héten izgalmas gyakorló feladatokat kapsz majd, amelyek keretében már menetközben is konkrét projekteket fogsz megvalósítani.
Interaktív digitális tananyag
A gyakorlati feladatok elvégzéséhez és a tanfolyam sikeres teljesítéséhez szükséges tudást digitális tananyagok és vezetett kódolások formájában adjuk át.
Heti ütemezés, rugalmas beosztás
A tananyag hétről hétre, tanegységenként nyílik meg, így a csoport együtt halad, és a konzultációkon közösen tudjátok átbeszélni az adott témakört. A heti tananyagot saját időbeosztásod szerint dolgozod fel, ez heti 8-12 óra tanulást jelent, így a képzés akár munka mellett is elvégezhető.
Oktatói mentoring
A képzés ideje alatt az oktató folyamatosan a rendelkezésedre áll, bármikor kérdezhetsz tőle, ha elakadtál, és rendszeresen visszajelzést ad a feladataidra, fejlődésedet végigkíséri.
Konzultációk
Minden héten egy-egy élő konzultációs alkalmat is szervezünk este 18:00 órától, amikor élőben is felteheted kérdéseidet, közösen kiértékelitek és átbeszélitek a gyakorlás során elkészített projekteket, és tanulhattok egymás elakadásaiból is.
Visszanézhető LIVE alkalmak
Akkor sincs semmi baj, ha egy élő konzultációs alkalmon nem tudsz részt venni, hiszen a kérdéseid előre is elküldheted írásban, a válaszokat és az egész LIVE-ot pedig visszanézheted másnap 16:00 órától.
Limitált férőhely
A fent említett interakciók miatt képzéseinket korlátozott létszámmal indítjuk csak el, hogy biztosan jusson mindenkire ideje az oktatóknak.
Minőségbiztosított képzések
Képzéseink szakmai minőségbiztosítását iparági vezető technológiai vállalatok végzik. Szakmai partnerünk a Budapesti Műszaki és Gazdaságtudományi Egyetem Villamosmérnöki és Informatikai Kara.
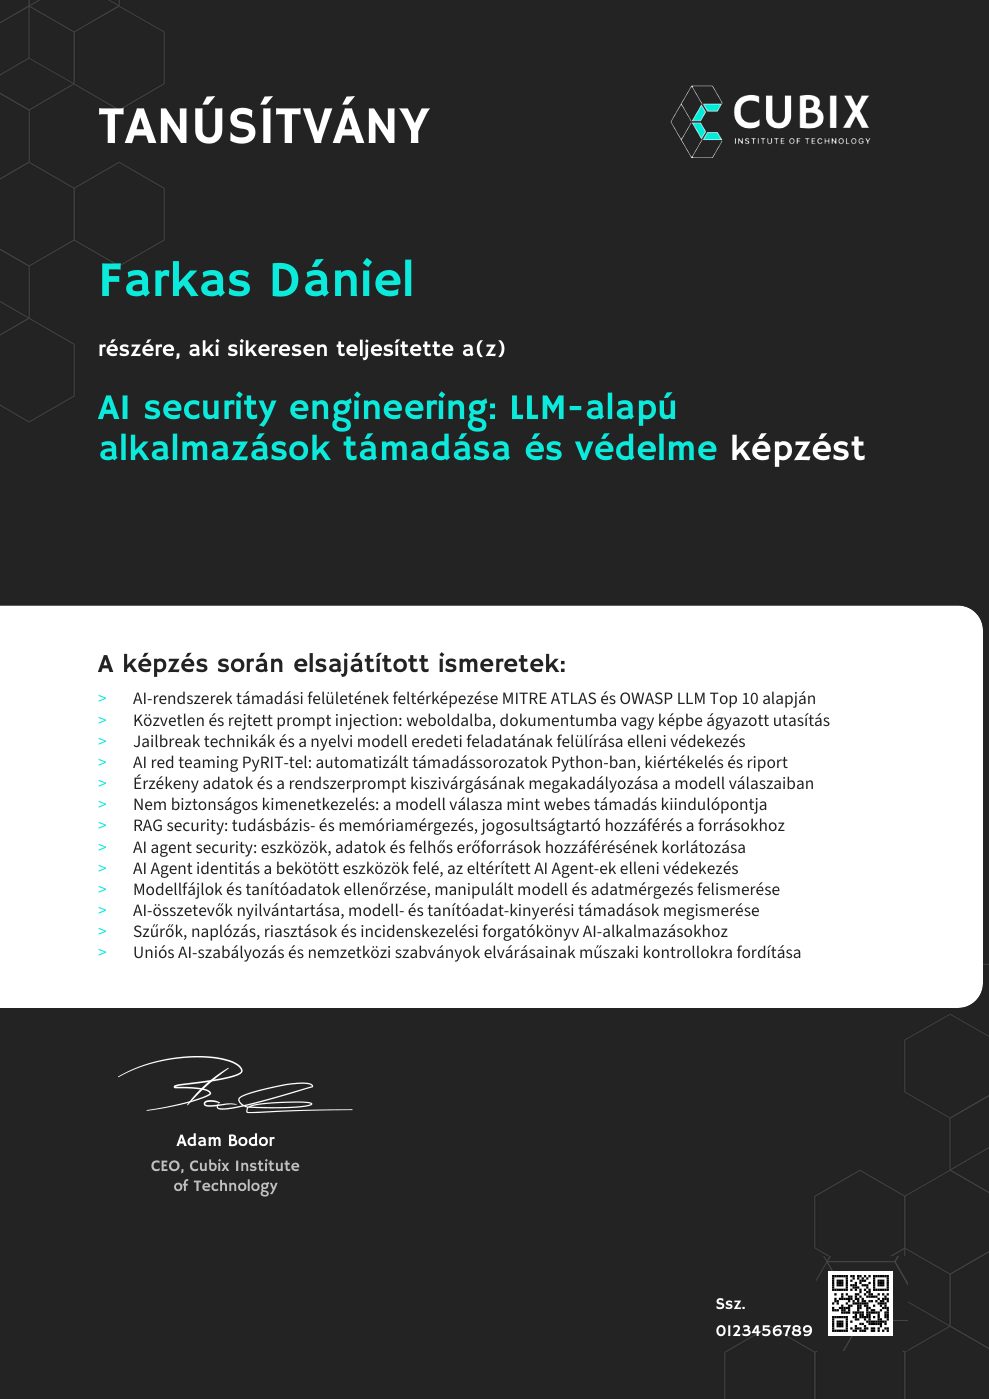
- Tanúsítványt kapsz, amelyet önéletrajzodhoz és LinkedIn profilodhoz csatolhatsz
- Bizonyítja, hogy elsajátítottad az adott ismereteket
- Segíti a szakmai előmeneteledet és karriered fejlődését
Jó társaságban leszel!
Már több mint 150 hazai és nemzetközi cég munkatársa képezte magát tovább nálunk.

Tudtad?
A munkáltatók 83%-a finanszírozza a munkatársak képzését, ne felejtsd el megkérdezni a tiédet!
Következő indulási dátumok
2027.01.21.
Élő konzultációk a mentorral csütörtök esténként
290 000 Ft
Jelentkezési határidő: 2027.01.18.
2027.04.29.
Élő konzultációk a mentorral csütörtök esténként
290 000 Ft
Jelentkezési határidő: 2027.04.26.
Más időpont érdekel?
Add meg az e-mail címed, és szólunk, ha új időpontot hirdetünk meg.
Fizetési lehetőségek
Biztosak vagyunk a képzés tartalmát és minőségét illetően, ezért a képzés indulásától 8 napig 100%-os pénzvisszafizetési garanciát vállalunk, melyhez többféle fizetési lehetőséget is biztosítunk, hogy a számodra legmegfelelőbb opciót választhasd.
Online fizetés bankkártyával
A Stripe az egyik legelterjedtebb online fizetési megoldás nemzetközileg, gyors és biztonságos fizetési folyamatáról ismert.
Fizetés banki átutalással, egy összegben
Ha online kártyás fizetés helyett banki átutalással szeretnél fizetni, az sem probléma, lent található jelentkezési űrlapunkon ezt is választhatod.
Kamatmentes részletfizetés
Nem szeretnénk, ha a fizetési nehézségek akadályoznák a szakmai fejlődésedet, ezért a részvételi díjat több részletben, teljesen kamatmentesen is kifizetheted.
Kapcsolódó képzések
Készen állsz a jelentkezésre?
Könnyítendő magánszemélyként résztvevő hallgatóink helyzetét, a feltüntetett ár számukra a ténylegesen fizetendő végösszeg. Céges megrendelés esetén az adott összeg tekintendő a nettó árnak.
Mit fogsz tanulni?
1 Az AI-rendszerek támadási felülete és a saját labor 1. hét. Felépíted a képzés során végig használt gyakorlókörnyezetet, és rendszerezed, hol és hogyan támadható egy LLM-alapú alkalmazás. Erre a térképre épül a többi tanegység.
- LLM-alapú alkalmazások felépítése és bizalmi határai
- Saját labor lokális modellel (Ollama, Docker)
- AI-specifikus fenyegetésmodellezés (STRIDE)
- AI-támadási technikák rendszere (MITRE ATLAS)
- OWASP Top 10 for LLM Applications (2026)
- OWASP Top 10 for Agentic Applications
- Valós AI-biztonsági incidensek esettanulmányai
- Fenyegetésmodell készítése egy minta-asszisztensre
- Támadói és védői szerepek, a felelős tesztelés szabályai
2 Manipulált utasítások és kiszivárgó adatok 2-3. hét. A leggyakoribb LLM-támadásokat próbálod ki támadói és védői oldalról is. Ezek a technikák a tudásbázis- és az AI Agent-támadások kiindulópontjai.
- Közvetlen prompt injection és jailbreak
- Indirekt prompt injection dokumentumon és weboldalon át
- Többkörös támadások (Crescendo)
- Képbe rejtett utasítások (multimodális támadás)
- Rendszerprompt és rejtett kontextus kiszivárgása
- Személyes és érzékeny adatok kiszivárgása (PII)
- Nem biztonságos kimenetkezelés (XSS LLM-en át)
- Szerveroldali kéréshamisítás LLM-en át (SSRF)
- Zero-click adatszivárgás esettanulmány (EchoLeak)
- Utasítás és adat szétválasztása a promptban
- Bemenet- és kimenetszűrés tervezése
- Védekezési minták értékelése és korlátai
3 Tudásbázis-, vektoradatbázis- és memóriabiztonság 4. hét. A cég dokumentumaiból válaszoló asszisztensek gyenge pontjait vizsgálod, és megerősített adatelérést építesz. A záróprojekt asszisztense is erre az architektúrára épül.
- RAG-architektúra biztonsági pontjai
- Tudásbázis-mérgezés (retrieval poisoning)
- Rejtett utasítás feltöltött dokumentumban
- Dokumentumszintű jogosultság a vektortárban
- Bérlők elkülönítése vektoradatbázisban (multi-tenancy)
- Embedding-gyengeségek (embedding inversion)
- Hosszú távú memória mérgezése
- Forrásmegjelölés és a válaszok ellenőrizhetősége
- Megerősített RAG-pipeline a laborban
4 AI Agent-ek, MCP és jogosultságok 5-6. hét. Az önállóan cselekvő AI Agent-ek és a hozzájuk bekötött eszközök kockázatait dolgozod fel, és megtervezed a jogosultsági határaikat a felhőben is.
- Önállóan cselekvő AI Agent-ek kockázati modellje
- Célpont-eltérítés (agent goal hijack)
- Eszközökkel való visszaélés (tool misuse)
- Túlzott önállóság és jogosultság (excessive agency)
- Váratlan kódfuttatás és sandboxolás
- Multi-agent kommunikáció biztonsága (A2A)
- Láncolódó hibák több AI Agent között (cascading failures)
- MCP-szerverek támadási felülete
- Tool poisoning és rug pull MCP-eszközöknél
- OAuth-alapú hitelesítés MCP-szervereknél
- AI Agent-identitás és delegált jogosultságok
- Felhős AI-szolgáltatások jogosultságkezelése (IAM)
- Emberi jóváhagyás kritikus műveleteknél (human-in-the-loop)
- AI Agent-CTF a gyakorlatban (OWASP FinBot)
5 Ellátási lánc, mérgezés és adversarial ML 7-8. hét. A modellek, az adatok és a teljes AI-gyártósor biztonságával foglalkozol, és megismered a modell működése ellen irányuló támadásokat.
- AI supply chain kockázatai (modellek, adatkészletek)
- Modellfájl-formátumok (pickle és safetensors)
- Rosszindulatú modellek szkennelése (ModelScan)
- Modell- és összetevőleltár (ML-BOM, CycloneDX)
- Modellaláírás és származásellenőrzés
- MLSecOps a CI/CD folyamatban
- Tanítóadat-mérgezés és hátsó kapuk (backdoor)
- Modellmérgezés finomhangolás közben
- Kijátszó támadások (evasion, adversarial examples)
- Modellkinyerés és modelllopás
- Tagsági következtetés (membership inference)
- Tanítóadatok visszafejtése (model inversion)
- Adatvédelmi védekezés (differenciális adatvédelem)
6 Automatizált red teaming, védelem és üzemeltetés 9-10. hét. Az eddigi támadásokat automatizált, ismételhető tesztekké szervezed, majd felépíted az éles üzem védelmi és felügyeleti rétegét. Ezekkel az eszközökkel dolgozol a záróprojektben is.
- AI red teaming módszertana és hatóköre
- Támadássorozatok automatizálása (PyRIT)
- LLM-sérülékenységek szkennelése (garak)
- Tesztesetek és regressziós tesztek (promptfoo)
- Értékelési módszerek és pontozás (LLM-as-a-judge)
- Red team riport felépítése
- Nyílt forrású guardrail-ek (NeMo Guardrails)
- Bemenet- és kimenet-osztályozók (Llama Guard)
- Felhős guardrail-szolgáltatások (Amazon Bedrock Guardrails)
- Erőforrás-korlátozás (unbounded consumption)
- AI-specifikus naplózás és nyomkövetés
- Monitoring és támadásdetekció éles AI-rendszerben
- AI incidenskezelési playbook
- AI a védekezésben: lehetőségek és korlátok
7 Megfelelés és záróprojekt 11-12. hét. A szabályozási és szabványi elvárásokat műszaki kontrollokra fordítod, majd a záróprojektben egy teljes AI-biztonsági felmérést végzel el egy sebezhető vállalati asszisztensen.
- EU AI Act 15. cikk műszaki követelményei
- AI irányítási rendszer (ISO/IEC 42001)
- Kockázatkezelési keret (NIST AI RMF)
- Szabályozási elvárások fordítása kontrollokra
- Műszaki dokumentáció és bizonyítékgyűjtés
- Záróprojekt: sebezhető vállalati asszisztens
- Hatókör és fenyegetésmodell a záróprojekthez
- Támadási kampány a RAG- és AI Agent-rétegen
- Védelmi intézkedések bevezetése és újratesztelés
- Biztonsági riport és priorizált javítási terv
- Záróprojekt bemutatása és értékelése
Gyakran Ismételt Kérdések
Mi az a prompt injection?
A prompt injection olyan támadás, amelyben a támadó szöveggel írja felül egy nyelvi modell eredeti feladatát. Ez történhet közvetlenül a felhasználói kérésben, vagy közvetve: a modell által feldolgozott weboldalba, dokumentumba vagy akár képbe rejtett utasítással. A képzésen a közvetlen és a közvetett változatot is kipróbálod támadói és védői oldalról, és olyan védekezési mintákat építesz, amelyek megnehezítik ezeket a kísérleteket.
Mit jelent a jailbreak egy nyelvi modellnél?
A jailbreak eredetileg egy eszköz, például egy telefon gyártói korlátozásainak feloldását jelenti. Nyelvi modelleknél azokat a technikákat nevezik így, amelyekkel rá lehet venni a modellt, hogy megkerülje a saját biztonsági szabályait, és olyan választ adjon, amit egyébként megtagadna. A képzésen a jailbreak a manipulált utasításokról szóló tanegység része, a többkörös támadásokkal együtt.
Miben különbözik a jailbreak és a prompt injection?
A jailbreak célja jellemzően az, hogy a modell beépített biztonsági korlátait kijátssza. A prompt injection az alkalmazás szintjén támad: a fejlesztő által megadott feladatot írja felül, gyakran olyan külső tartalmon keresztül, amit a modell feldolgoz. A gyakorlatban a kettő gyakran együtt jelenik meg, ezért a képzésen mindkettőt ugyanabban a tanegységben dolgozod fel.
Kell gépi tanulási vagy AI-biztonsági előismeret a képzéshez?
Nem, AI-biztonsági előismeret és gépi tanulási háttér nem kell, és RAG- vagy AI Agent-alapú alkalmazást sem kell korábban építened: ezek felépítését és a támadási technikákat a képzés a biztonság szempontjából, az alapoktól tárgyalja. Arra viszont szükséged lesz, hogy magabiztosan olvass és módosíts Python-kódot, ismerd a webes és API-biztonsági alapokat (OWASP Top 10), és alapszinten használd a Linux parancssort és a Dockert. Előnyt jelent az alkalmazásbiztonsági, penetrációs tesztelői vagy LLM-alapú fejlesztői tapasztalat, a Git ismerete, illetve ha használtál már nyelvi modellt API-n keresztül.
Vezetőként, műszaki gyakorlat nélkül is érdemes jelentkeznem?
Ha stratégiai szinten keresel választ az AI-kockázatokra, ez a képzés valószínűleg nem neked való. Heti laborfeladatokra, kódolásra és parancssori munkára épül, a záróprojektben pedig egy teljes biztonsági felmérést végzel el egy sebezhető vállalati asszisztensen. Akkor illik hozzád, ha a gyakorlatban szeretnéd tesztelni és védeni az AI-rendszereket.
Miért hétről hétre nyílik meg a tananyag?
A mentorált képzéseink tananyaga tanegységenként, hétről hétre válik elérhetővé. Ez a módszertanunk része: így mindenki ugyanott tart a tananyagban, és a konzultációkon közösen tudjátok átbeszélni az aktuális témakört és a feladatokat. Az ütemezést egyénileg nem tudjuk módosítani, de egy héten belül te döntöd el, mikor tanulsz. Ha egy-egy héten kevesebb időd jut rá, akkor sem maradsz le végleg: a konzultációk felvételét visszanézheted, a házi feladatokat később is feltöltheted, a képzés végén pedig vizsgaidőszak is van, amikor fel tudsz zárkózni. A tananyagot az indulástól számítva egy évig eléred.
Mi történik azután, hogy jelentkeztem?
A jelentkezésedet e-mailben visszaigazoljuk, és megküldjük az első számlát. Ha átutalással fizetsz, a közleménybe kizárólag a számla sorszáma kerüljön, mert így tudjuk beazonosítani a befizetésedet. Ezen túl nincs más teendőd: az indulás előtt hozzárendeljük a kurzust a tanulói fiókodhoz, a kezdés előtti napon pedig küldünk egy összefoglaló, eligazító levelet. Részletfizetésnél a további számlákat mindig az esedékességük előtt küldjük ki.
Mi van, ha egyik meghirdetett indulás sem jó nekem?
A meghirdetett csoportokat az adatlapon, a „Következő indulási dátumok” szekcióban találod. Ha egyik időpont sem fér bele az időbeosztásodba, add meg az e-mail címed ugyanott, a „Más időpont érdekel?” résznél, és szólunk, amint új időpontot hirdetünk. Ha a jelentkezésed után derül ki, hogy mégis egy másik csoport lenne jobb, írj az info@cubixedu.com címre, és átvezetünk. Ha már kaptál számlát, azt ilyenkor sztornózzuk, így nem marad nyitott tételed.
Be tudom íratni a munkatársaimat, vagy fizetheti a munkáltatóm?
Igen, mindkettő megoldható. A jelentkezés „Számlázás” lépésénél válaszd a „Munkatársnak vásárolok” lehetőséget, több fő esetén pedig a „Több munkatársat szeretnél beíratni?” gombot. Ha inkább írnál, vagy a munkáltatódnak hivatalos árajánlatra van szüksége a döntéshez, keress minket az info@cubixedu.com címen, és összeállítjuk. Ha a cégnél elhúzódik a jóváhagyás, az sem gond, a képzéseinket rendszeresen újraindítjuk, így egy későbbi csoportra is tudsz jelentkezni.
Hogyan tudom felhasználni a kedvezménykuponomat?
A kuponkódot a jelentkezési űrlap „Fizetés” lépésénél tudod megadni: írd be a Kuponkód mezőbe, kattints a Beváltás gombra, és a rendelési összegző rögtön a kedvezményes végösszeget mutatja. A kuponok érvényessége kódonként eltér, ezért ha a tiéd nem működne ennél a képzésnél, írj nekünk az info@cubixedu.com címre, és megnézzük.
Kapok kedvezményt, ha mást is beajánlok a képzésre?
Igen, ajánlásért 5% kedvezményt adunk, amit az ajánló és az ajánlott is megkap, és a nálad lévő egyéb kedvezmény mellett is érvényesíthető. Írj nekünk az info@cubixedu.com címre az általad ajánlott jelentkezők nevével, amint biztos a részvételük, és mindenkinek külön kupont küldünk. A kupont a jelentkezési űrlap „Fizetés” lépésénél tudod beváltani.
Össze tudok állítani több képzésből egy csomagot?
Igen, több képzésből kérhetsz csomagot, amit a külön megvásárolt kurzusoknál kedvezőbb csomagáron adunk. Írd meg az info@cubixedu.com címre, mely képzések érdekelnek, és összeállítjuk. Küldünk hozzá egy áttekintést a képzések formátumáról, a tervezett indulásokról és a javasolt tanulási időről, valamint egy naptárnézetet, amiből látod az esetleges átfedéseket. Az összeállítás csak kiindulópont, a csomag bármelyik képzésünkből összerakható, és az ütemezés menet közben is rugalmasan alakítható.