Entra ID és Microsoft-biztonság: identitás, hozzáférés, Zero Trust
Tervezd meg és építsd fel egy vállalati Microsoft környezet identitás- és hozzáférés védelmét Entra ID, Conditional Access, MFA, PIM, Sentinel, Defender XDR és Security Copilot használatával, Zero Trust elvekre és a NIS2-höz illesztett kontrollokra támaszkodva.
Mit nyújt az Entra ID és Microsoft-biztonság tanfolyam?
Gyakorlati Entra ID-környezet
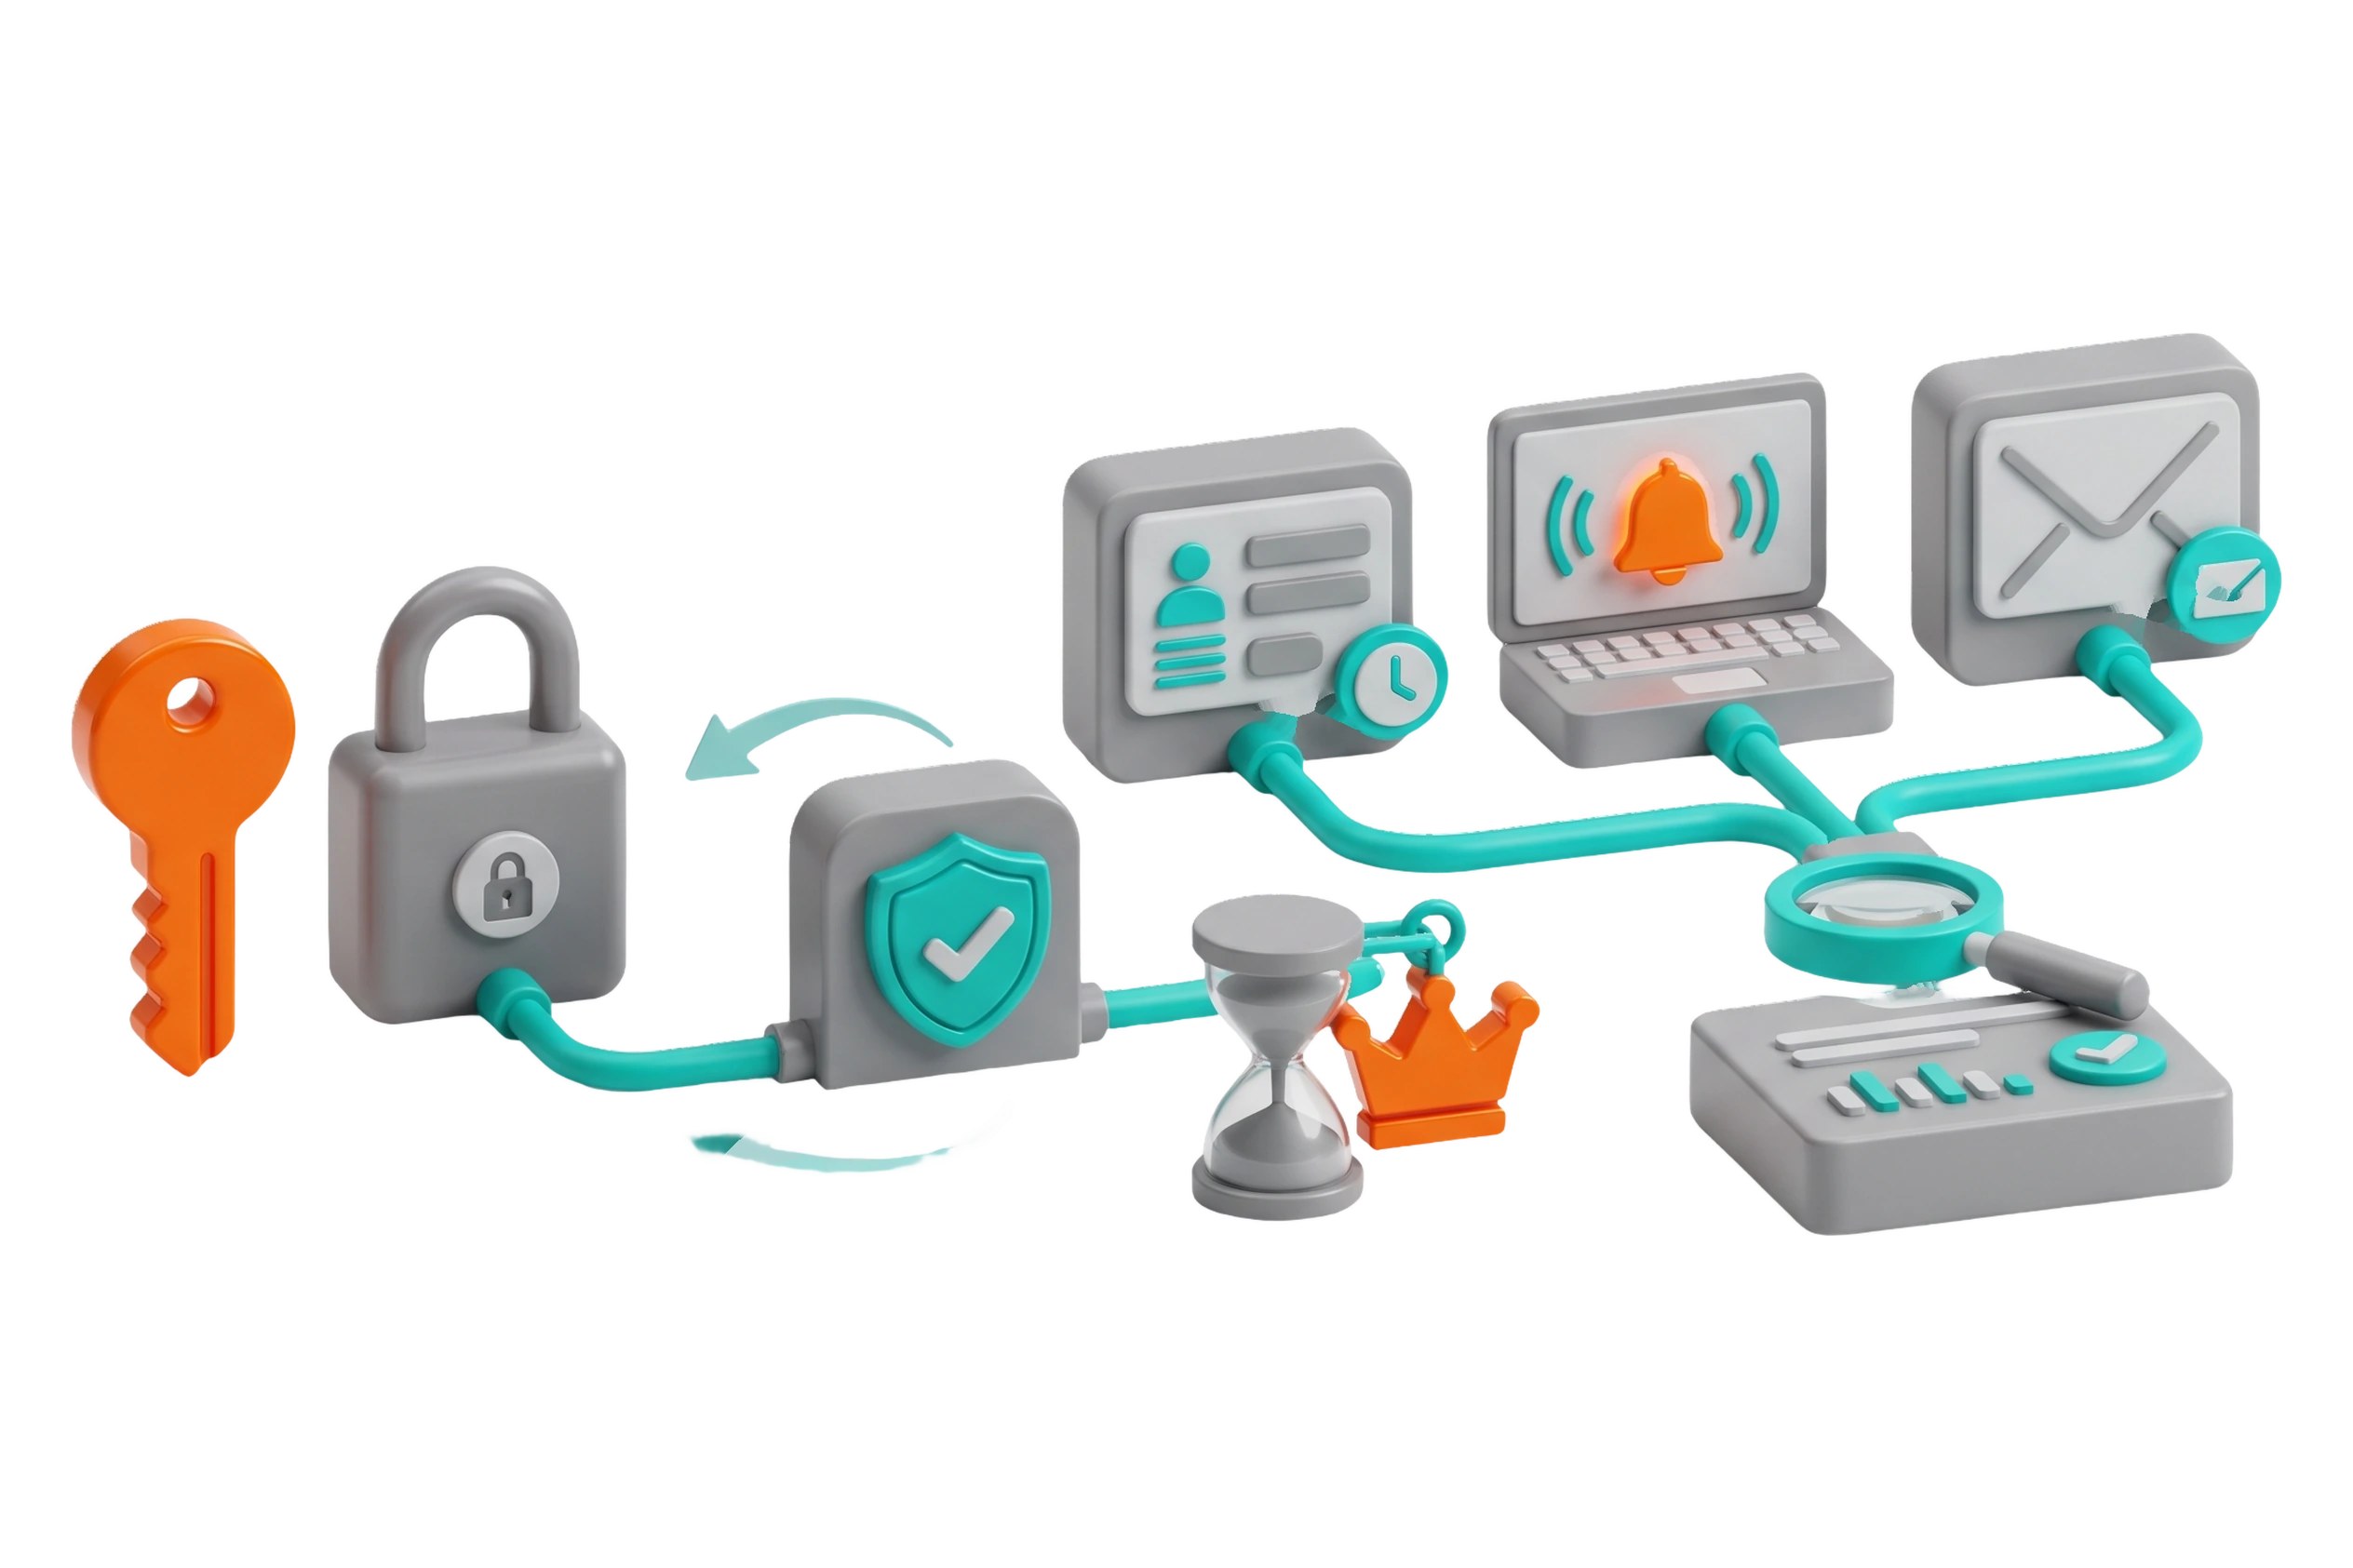
Egy szimulált vállalati környezetben állítod be az identitásokat, a címtár szerepköröket és a hozzáférési modellt.
Kockázatalapú hozzáférés
Conditional Access-házirendeket tervezel, MFA-t és adathalászat-álló FIDO2-hitelesítést állítasz be, majd naplókból ellenőrzöd a hozzáférési döntéseket.
Eszköz- és hálózati hozzáférés
Az eszközök megfelelőségét bevonod a hozzáférési döntésekbe, és a belső alkalmazásokat Global Secure Access segítségével, VPN nélkül teszed elérhetővé.
Privilegizált fiókok védelme
PIM segítségével időkorlátos, jóváhagyáshoz és indokláshoz kötött adminisztrátori hozzáféréseket alakítasz ki.
AI-ügynökök hozzáférés-védelme
Az AI-ügynököket saját identitással, legkisebb jogosultsággal és hozzáférési szabályokkal kezeled, és feltárod azokat a jogosultságokat, amelyeken keresztül a Microsoft 365 Copilot a kelleténél többet láthat.
Egységes incidenskép
Összekapcsolod a Microsoft Defender XDR jelzéseit a Microsoft Sentinel-lel, és végigkövetsz egy támadási forgatókönyvet a riasztástól a kivizsgálásig.
AI-támogatott biztonsági elemzés
Security Copilot-tal incidens összefoglalót és KQL-lekérdezést készítesz, miközben ellenőrzöd a jogosultságokat, a forrásokat és a generált eredményt.
NIS2-kontrollok hozzárendelése
A technikai beállításokat a kockázatkezelési, hozzáférés-védelmi és incidenskezelési elvárásokhoz rendeled, valamint összegyűjtöd az auditot támogató bizonyítékokat.
Bemutatható záróprojekt
Egy fiktív vállalat Zero Trust célarchitektúráját, Entra ID-házirendjeit, incidenskezelési tervét és NIS2-kontrollmátrixát dolgozod ki.
Miért érdemes belevágnod?
Sok mai támadás nem betöréssel, hanem bejelentkezéssel kezdődik: a Microsoft adatai szerint az Entra másodpercenként mintegy 7000 jelszó elleni támadást hárít el.
Egy ellopott jelszó vagy egy feleslegesen állandó adminisztrátori jog ezért ugyanolyan nyitott kapu, mint egy javítatlan sérülékenység.
Az üzemeltetők közben szétszórt jelzésekből dolgoznak: a belépési naplók, a végpontvédelem riasztásai és a levelezés eseményei külön felületen futnak, így egy incidens összerakása sok kézi munkát igényel. A NIS2 ezt a terhet tovább növeli, mert a jelentős incidensről 24 órán belül korai figyelmeztetést kell küldeni.
Ez a képzés azt mutatja meg, hogyan lesz a hozzáférésből kontextusfüggő döntés, az adminisztrátori jogból időkorlátos jogosultság, a szétszórt jelzésekből pedig egyetlen kivizsgálható incidens.
- Munka mellett végezheted, rugalmas időbeosztással
- Gyakorlati projekteken keresztül, oktatói mentorálással
- LinkedIn profilodba beágyazható tanúsítvány
Kinek ajánlott?
- Microsoft 365- és Azure-környezetet üzemeltető rendszergazdáknak, akik az identitás védelmet, az MFA-t és a feltételes hozzáférést egységes rendszerben szeretnék kezelni.
- Identitás- és hozzáférés-kezeléssel foglalkozó szakembereknek, akik PIM-alapú privilegizált hozzáféréseket, szerepköröket és rendszeres felülvizsgálatokat terveznek.
- SOC-elemzőknek, akik Sentinel-, Defender XDR- és Security Copilot-adatokból szeretnének gyorsabban vizsgálható incidensképet kialakítani.
- Információbiztonsági felelősöknek és IT-biztonsági vezetőknek, akiknek a technikai kontrollokat NIS2-követelményekhez és auditbizonyítékokhoz kell rendelniük.
Kinek nem ajánlott?
- Ha még nincs hálózati és rendszeradminisztrációs alaptudásod, előbb ezek megerősítésére lesz szükséged.
- Ha alkalmazásbiztonsági és secure coding gyakorlatokra van szükséged, a Cyber Security és biztonságos szoftverfejlesztés (secure coding) a gyakorlatban megfelelőbb választás.
Mik a képzés előkövetelményei?
Kötelező
- Hálózati alapfogalmak ismerete: TCP/IP, DNS, VPN és tűzfalak
- Alapvető Windows Server-, Active Directory- vagy Linux-rendszeradminisztrációs tapasztalat
Előny, de nem feltétel
- Az Azure alapjainak ismerete
- Az AZ-900 vagy SC-900 tudásanyagának ismerete
Kapcsolódó képzések
Hogyan fogsz tanulni?
Gyakorlatorientált oktatás
Minden héten izgalmas gyakorló feladatokat kapsz majd, amelyek keretében már menetközben is konkrét projekteket fogsz megvalósítani.
Interaktív digitális tananyag
A gyakorlati feladatok elvégzéséhez és a tanfolyam sikeres teljesítéséhez szükséges tudást digitális tananyagok és vezetett kódolások formájában adjuk át.
Heti ütemezés, rugalmas beosztás
A tananyag hétről hétre, tanegységenként nyílik meg, így a csoport együtt halad, és a konzultációkon közösen tudjátok átbeszélni az adott témakört. A heti tananyagot saját időbeosztásod szerint dolgozod fel, ez heti 8-12 óra tanulást jelent, így a képzés akár munka mellett is elvégezhető.
Oktatói mentoring
A képzés ideje alatt az oktató folyamatosan a rendelkezésedre áll, bármikor kérdezhetsz tőle, ha elakadtál, és rendszeresen visszajelzést ad a feladataidra, fejlődésedet végigkíséri.
Konzultációk
Valamennyi tanegység végén egy-egy élő konzultációs alkalmat is szervezünk este 18:00 órától, amikor élőben is felteheted kérdéseidet, közösen kiértékelitek és átbeszélitek a gyakorlás során elkészített projekteket, és tanulhattok egymás elakadásaiból is.
Visszanézhető LIVE alkalmak
Akkor sincs semmi baj, ha egy élő konzultációs alkalmon nem tudsz részt venni, hiszen a kérdéseid előre is elküldheted írásban, a válaszokat és az egész LIVE-ot pedig visszanézheted másnap 16:00 órától.
Limitált férőhely
A fent említett interakciók miatt képzéseinket korlátozott létszámmal indítjuk csak el, hogy biztosan jusson mindenkire ideje az oktatóknak.
Minőségbiztosított képzések
Képzéseink szakmai minőségbiztosítását iparági vezető technológiai vállalatok végzik. Szakmai partnerünk a Budapesti Műszaki és Gazdaságtudományi Egyetem Villamosmérnöki és Informatikai Kara.
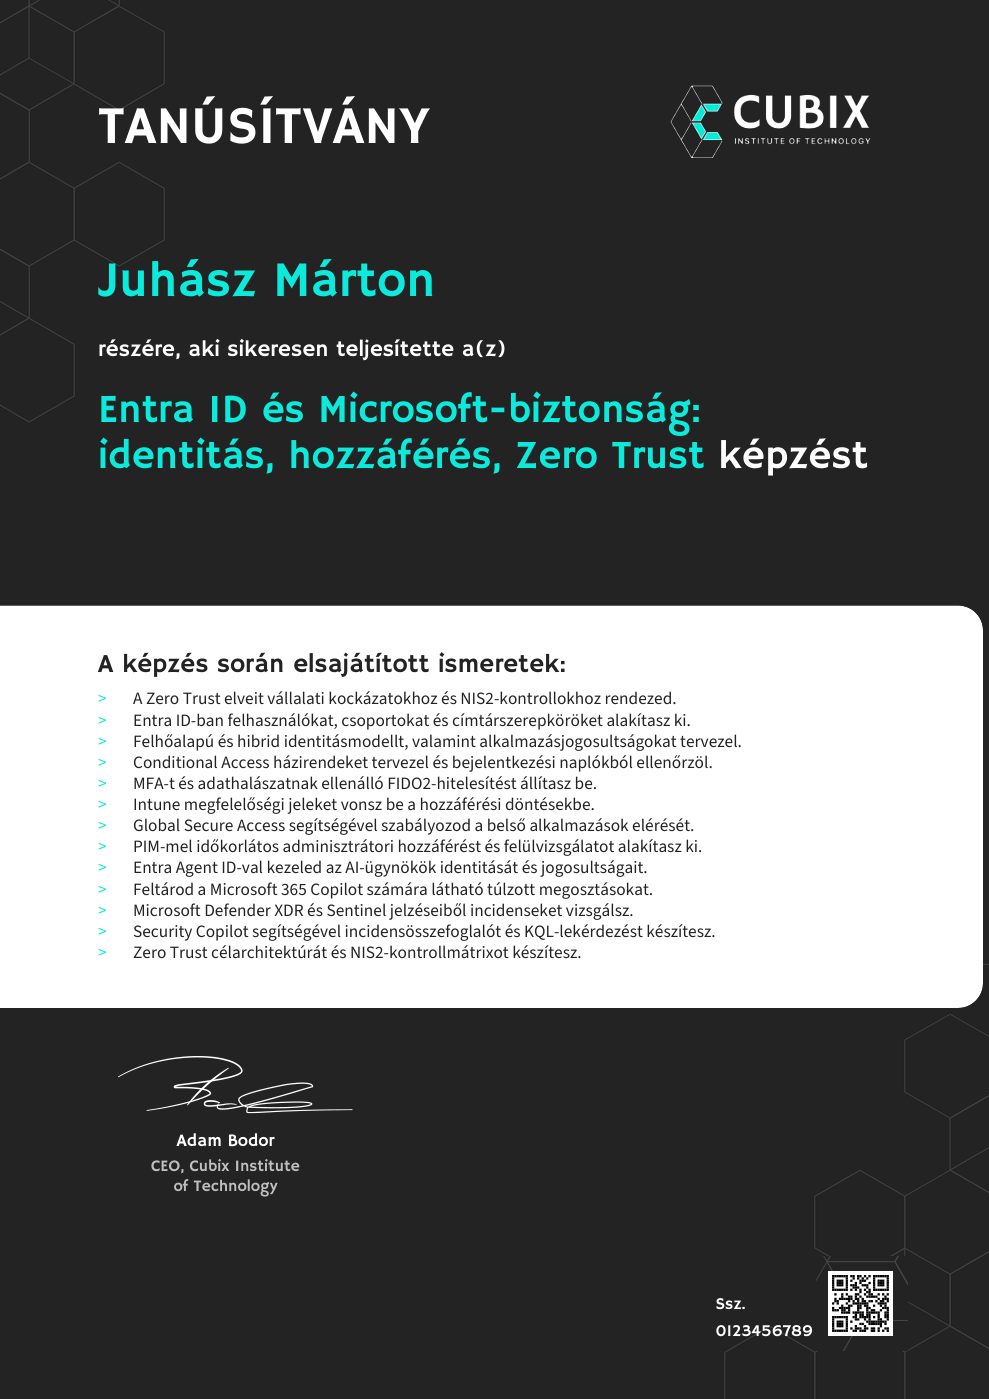
- Tanúsítványt kapsz, amelyet önéletrajzodhoz és LinkedIn profilodhoz csatolhatsz
- Bizonyítja, hogy elsajátítottad az adott ismereteket
- Segíti a szakmai előmeneteledet és karriered fejlődését
Jó társaságban leszel!
Már több mint 150 hazai és nemzetközi cég munkatársa képezte magát tovább nálunk.

Tudtad?
A munkáltatók 83%-a finanszírozza a munkatársak képzését, ne felejtsd el megkérdezni a tiédet!
Következő indulási dátumok
2026.11.18.
Élő konzultációk a mentorral szerda esténként
245 000 Ft
Jelentkezési határidő: 2026.11.13.
2027.02.04.
Élő konzultációk a mentorral csütörtök esténként
245 000 Ft
Jelentkezési határidő: 2027.02.01.
Más időpont érdekel?
Add meg az e-mail címed, és szólunk, ha új időpontot hirdetünk meg.
Fizetési lehetőségek
Biztosak vagyunk a képzés tartalmát és minőségét illetően, ezért a képzés indulásától 8 napig 100%-os pénzvisszafizetési garanciát vállalunk, melyhez többféle fizetési lehetőséget is biztosítunk, hogy a számodra legmegfelelőbb opciót választhasd.
Online fizetés bankkártyával
A Stripe az egyik legelterjedtebb online fizetési megoldás nemzetközileg, gyors és biztonságos fizetési folyamatáról ismert.
Fizetés banki átutalással, egy összegben
Ha online kártyás fizetés helyett banki átutalással szeretnél fizetni, az sem probléma, lent található jelentkezési űrlapunkon ezt is választhatod.
Kamatmentes részletfizetés
Nem szeretnénk, ha a fizetési nehézségek akadályoznák a szakmai fejlődésedet, ezért a részvételi díjat több részletben, teljesen kamatmentesen is kifizetheted.
Készen állsz a jelentkezésre?
Könnyítendő magánszemélyként résztvevő hallgatóink helyzetét, a feltüntetett ár számukra a ténylegesen fizetendő végösszeg. Céges megrendelés esetén az adott összeg tekintendő a nettó árnak.
Mit fogsz tanulni?
1 Zero Trust és NIS2 alapok 1. hét. Értelmezed a Zero Trust döntési modelljét, és a vállalati kockázatokat technikai kontrollokhoz rendeled. Ez alapozza meg az identitás-, hozzáférés- és incidensvédelmi megoldásokat.
- Hálózati perem és identitásalapú védelem
- Zero Trust alapelvek (NIST SP 800-207)
- Explicit ellenőrzés és legkisebb jogosultság
- Feltételezett kompromittálódás (Assume Breach)
- Házirendmotor és döntési pont (Policy Engine)
- Házirend-adminisztrátor (Policy Administrator)
- Házirend-érvényesítési pont (PEP)
- NIS2 kockázatkezelési intézkedések
- Magyar kiberbiztonsági követelmények
- Kontrollok és technikai bizonyítékok
2 Vállalati identitások az Entra ID-ban 2. hét. Felépíted egy felhőalapú vagy hibrid címtár identitásmodelljét. Elkülöníted az emberi, adminisztrátori és alkalmazásidentitások jogosultságait.
- Entra ID-tenant és címtárszerepkörök
- Felhasználók, csoportok és adminisztratív egységek
- Felhőalapú és hibrid identitásmodellek
- Entra Connect Sync és Cloud Sync
- Hitelesítési folyamat és tokenek
- Szolgáltatásnevek és kezelt identitások
- Alkalmazásregisztrációk és hozzájárulási szabályok (consent)
- Kártékony alkalmazás-hozzájárulások kiszűrése (illicit consent grant)
- Szerepköralapú hozzáférés (RBAC)
- Attribútumalapú hozzáférés (ABAC)
- Vészhelyzeti rendszergazdai fiókok
- Identitások életciklusának alapjai
3 Conditional Access és erős hitelesítés 3. hét. Kontextusfüggő hozzáférési szabályokat tervezel felhasználókra, alkalmazásokra és eszközökre. A házirendeket fokozatos bevezetéssel és naplóelemzéssel ellenőrzöd.
- Conditional Access házirend szerkezete
- Felhasználó-, alkalmazás- és eszközcélzás
- Hely-, platform- és kockázati jelek
- Engedélyezési és munkamenet-vezérlők
- Többtényezős hitelesítés (MFA)
- Adathalászat-álló hitelesítés (FIDO2)
- Hitelesítési erősségek
- Folyamatos hozzáférés-kiértékelés (CAE)
- Tokenlopás elleni védelem (Token Protection)
- Régi hitelesítési protokollok tiltása
- Csak jelentés mód és fokozatos bevezetés
- What If elemzés és bejelentkezési naplók
- Kizárások és zárolás elleni védelem
4 Eszközök és Zero Trust hálózati hozzáférés 4. hét. Az eszközök állapotát és a hálózati hozzáférést is bevonod a hozzáférési döntésekbe. A belső alkalmazásokat VPN nélkül, alkalmazásszinten teszed elérhetővé, és szabályozod az internetes forgalmat.
- Eszközidentitások (Entra-csatlakozás, hibrid csatlakozás)
- Eszközmegfelelőségi szabályok (Intune)
- Nem megfelelő eszközök kizárása (Conditional Access)
- Zero Trust hálózati hozzáférés (Global Secure Access, SSE)
- Forgalomtovábbítási profilok és kliens (Global Secure Access)
- Alkalmazásszintű szegmentáció VPN helyett (Entra Private Access)
- Belső alkalmazások közzététele (Private Network Connector)
- Internetes forgalom szűrése (Entra Internet Access)
- Megfelelő hálózat feltétele a Conditional Accessben (compliant network)
- Forgalmi naplók és hozzáférés-ellenőrzés
5 Privilegizált hozzáférés és identitáskockázat 5. hét. PIM-alapú szerepkör-aktiválással csökkented a tartós adminisztrátori jogosultságokat. Kockázati jelzéseket, hozzáférés-felülvizsgálatokat és auditnaplókat kapcsolsz a folyamathoz.
- Privileged Identity Management (PIM)
- Jogosult és aktív szerepkör-hozzárendelés
- Időkorlátos hozzáférés (Just-in-Time)
- Jóváhagyás, indoklás és MFA-aktiválás
- Privilegizált hozzáférési csoportok
- Hozzáférés-felülvizsgálatok
- Hozzáférési csomagok (Entitlement Management)
- Felhasználói és bejelentkezési kockázat
- Kockázatalapú helyreállítási szabályok
- Auditnaplók és változáskövetés
6 AI-ügynökök és AI-alkalmazások hozzáférés-védelme 6. hét. Az AI-ügynököket ugyanúgy identitásként kezeled, mint a felhasználókat: saját azonosítót, legkisebb jogosultságot és hozzáférési szabályt kapnak. Megvizsgálod, mit lát a Microsoft 365 Copilot a meglévő jogosultságokon keresztül, és hogyan szűrhetők ki a nem engedélyezett AI-eszközök.
- AI-ügynökök identitása (Microsoft Entra Agent ID)
- Ügynökök jogosultságai és a legkisebb jogosultság elve
- Conditional Access AI-ügynökökre
- Ügynökök kockázatértékelése (Identity Protection)
- Microsoft 365 Copilot és a jogosultságok láthatósága
- Túlzott megosztás feltárása és rendbetétele (oversharing)
- Hozzáférés-felülvizsgálat Copilot-bevezetés előtt
- Nem engedélyezett AI-alkalmazások felderítése (Defender for Cloud Apps)
- AI-alkalmazások hozzáférésének szabályozása (Entra Internet Access)
- AI-val támogatott identitás elleni támadások (adathalászat, megszemélyesítés)
- Conditional Access optimalizáló ügynök (Security Copilot)
7 Végpontvédelem és Defender XDR 7. hét. A Microsoft Defender termékek jelzéseit egységes incidensképbe rendezed. Egy támadási láncon keresztül elemzed a végponti, identitás- és levelezési eseményeket.
- Microsoft Defender XDR architektúrája
- Microsoft Defender for Endpoint (EDR)
- Microsoft Defender for Identity
- Microsoft Defender for Cloud Apps
- Microsoft Defender for Office 365
- Intune megfelelőségi jelek
- Incidensek, riasztások és entitások
- Támadási lánc és laterális mozgás
- Automatizált vizsgálat és elhárítás (AIR)
- Haladó fenyegetésvadászat
- Eszközizolálás és fiókvédelem
8 Sentinel és Security Copilot 8. hét. A Sentinelt és a Defender XDR-t a Microsoft Defender portálon kapcsolod össze, majd riasztásokat és vadászati lekérdezéseket vizsgálsz. Security Copilottal összefoglalót és KQL-lekérdezést készítesz, ellenőrzött jogosultsági keretek között.
- Microsoft Sentinel a Defender portálon
- Log Analytics munkaterület
- Microsoft Defender XDR adatcsatlakozó
- Incidens- és riasztásszinkronizálás
- Analitikai szabályok és korreláció
- Entitásviselkedés-elemzés (UEBA)
- Fenyegetésvadászat KQL-lel
- Felhasználó nevében végzett hitelesítés (OBO)
- Security Copilot incidensösszefoglalók
- Természetes nyelvű KQL-generálás
- Biztonsági promptok és eredményellenőrzés
- Biztonsági számítási kapacitás (SCU)
- NIS2 incidensjelentési adatkörök és időzítés
9 Záróprojekt és szakmai vizsga 9-10. hét. Egy fiktív vállalati eseten összerendezed az identitásvédelmi, észlelési és megfelelőségi döntéseket. A projekt bemutatása után szakmai vizsgán adsz számot a tervezési és vizsgálati tudásodról.
- Fiktív vállalati környezet kockázati profilja
- Zero Trust célarchitektúra
- Entra ID identitás- és szerepkörterv
- Conditional Access házirendcsomag
- Eszköz- és hálózati hozzáférési terv
- AI-ügynök- és Copilot-hozzáférési terv
- MFA- és PIM-bevezetési terv
- Sentinel és Defender XDR integrációs terv
- Security Copilot vizsgálati promptbook
- NIS2 kontrollmátrix és hiányelemzés
- Auditbizonyítékok és felelősségi körök
- Incidensforgatókönyv és kivizsgálás
- Vezetői összefoglaló
- Záróprezentáció és szakmai vizsga
Gyakran Ismételt Kérdések
Mi az a Conditional Access, vagyis a feltételes hozzáférés?
A Conditional Access a Microsoft Entra ID szabályrendszere. Minden bejelentkezésnél megvizsgálja a kontextust, például hogy ki lép be, melyik eszközről, honnan, mekkora kockázattal és melyik alkalmazásba. Ennek alapján engedélyezi a hozzáférést, MFA-t kér, vagy letiltja a belépést. A képzés 3. hetén ilyen házirendeket tervezel, csak jelentés módban fokozatosan vezeted be őket, a döntéseket pedig a bejelentkezési naplókból ellenőrzöd.
Mi az a Microsoft Entra ID, és mire használják?
A Microsoft Entra ID (korábbi nevén Azure Active Directory) a Microsoft felhőalapú identitás- és hozzáféréskezelő szolgáltatása. Ebben kezelik a felhasználókat, a csoportokat, az alkalmazásokat és az eszközöket, ez végzi a bejelentkeztetést és az MFA-t, és ez dönt arról, hogy ki mihez férhet hozzá a Microsoft 365-ben, az Azure-ban és más alkalmazásokban. A képzésen egy szimulált vállalati Entra ID-környezetet állítasz be.
Mit jelent a Zero Trust, és mik az alapelvei?
A Zero Trust biztonsági modell senkit és semmit nem tekint eleve megbízhatónak, akkor sem, ha a vállalati hálózaton belül van. Három alapelvre épül: minden hozzáférést kifejezetten ellenőrizni kell, mindenki csak a feladatához szükséges legkisebb jogosultságot kapja, és úgy kell tervezni, mintha a támadó már bent lenne. A képzés első hetén a NIST SP 800-207 alapján dolgozod fel ezt a modellt, a záróprojektben pedig egy saját Zero Trust célarchitektúrát készítesz.
Mi az a Zero Trust hálózati hozzáférés (ZTNA)?
A ZTNA a hagyományos VPN egyik alternatívája. A felhasználó nem kerül fel a teljes belső hálózatra, csak azokat az alkalmazásokat éri el, amelyekre jogosult, és a hozzáférésről minden alkalommal az identitás és az eszköz állapota alapján születik döntés. A képzés 4. hetén ezt a Microsoft megoldásával, a Global Secure Accesszel és az Entra Private Accesszel valósítod meg.
Mi az a Microsoft Sentinel, és SIEM rendszernek számít?
Igen, a Microsoft Sentinel felhőalapú SIEM, automatizálási (SOAR) képességekkel kiegészítve. Több forrásból gyűjti össze a naplókat és a riasztásokat, analitikai szabályokkal köti össze őket, és KQL-lekérdezésekkel lehet bennük fenyegetésekre vadászni. A képzésen a Sentinelt a Microsoft Defender portálon a Defender XDR-rel kapcsolod össze, és egy támadási forgatókönyvet a riasztástól a kivizsgálásig követsz végig.
Miért hétről hétre nyílik meg a tananyag?
A mentorált képzéseink tananyaga tanegységenként, hétről hétre válik elérhetővé. Ez a módszertanunk része: így mindenki ugyanott tart a tananyagban, és a konzultációkon közösen tudjátok átbeszélni az aktuális témakört és a feladatokat. Az ütemezést egyénileg nem tudjuk módosítani, de egy héten belül te döntöd el, mikor tanulsz. Ha egy-egy héten kevesebb időd jut rá, akkor sem maradsz le végleg: a konzultációk felvételét visszanézheted, a házi feladatokat később is feltöltheted, a képzés végén pedig vizsgaidőszak is van, amikor fel tudsz zárkózni. A tananyagot az indulástól számítva egy évig eléred.
Mi történik azután, hogy jelentkeztem?
A jelentkezésedet e-mailben visszaigazoljuk, és megküldjük az első számlát. Ha átutalással fizetsz, a közleménybe kizárólag a számla sorszáma kerüljön, mert így tudjuk beazonosítani a befizetésedet. Ezen túl nincs más teendőd: az indulás előtt hozzárendeljük a kurzust a tanulói fiókodhoz, a kezdés előtti napon pedig küldünk egy összefoglaló, eligazító levelet. Részletfizetésnél a további számlákat mindig az esedékességük előtt küldjük ki.
Mi van, ha egyik meghirdetett indulás sem jó nekem?
A meghirdetett csoportokat az adatlapon, a „Következő indulási dátumok” szekcióban találod. Ha egyik időpont sem fér bele az időbeosztásodba, add meg az e-mail címed ugyanott, a „Más időpont érdekel?” résznél, és szólunk, amint új időpontot hirdetünk. Ha a jelentkezésed után derül ki, hogy mégis egy másik csoport lenne jobb, írj az info@cubixedu.com címre, és átvezetünk. Ha már kaptál számlát, azt ilyenkor sztornózzuk, így nem marad nyitott tételed.
Be tudom íratni a munkatársaimat, vagy fizetheti a munkáltatóm?
Igen, mindkettő megoldható. A jelentkezés „Számlázás” lépésénél válaszd a „Munkatársnak vásárolok” lehetőséget, több fő esetén pedig a „Több munkatársat szeretnél beíratni?” gombot. Ha inkább írnál, vagy a munkáltatódnak hivatalos árajánlatra van szüksége a döntéshez, keress minket az info@cubixedu.com címen, és összeállítjuk. Ha a cégnél elhúzódik a jóváhagyás, az sem gond, a képzéseinket rendszeresen újraindítjuk, így egy későbbi csoportra is tudsz jelentkezni.
Hogyan tudom felhasználni a kedvezménykuponomat?
A kuponkódot a jelentkezési űrlap „Fizetés” lépésénél tudod megadni: írd be a Kuponkód mezőbe, kattints a Beváltás gombra, és a rendelési összegző rögtön a kedvezményes végösszeget mutatja. A kuponok érvényessége kódonként eltér, ezért ha a tiéd nem működne ennél a képzésnél, írj nekünk az info@cubixedu.com címre, és megnézzük.
Kapok kedvezményt, ha mást is beajánlok a képzésre?
Igen, ajánlásért 5% kedvezményt adunk, amit az ajánló és az ajánlott is megkap, és a nálad lévő egyéb kedvezmény mellett is érvényesíthető. Írj nekünk az info@cubixedu.com címre az általad ajánlott jelentkezők nevével, amint biztos a részvételük, és mindenkinek külön kupont küldünk. A kupont a jelentkezési űrlap „Fizetés” lépésénél tudod beváltani.
Össze tudok állítani több képzésből egy csomagot?
Igen, több képzésből kérhetsz csomagot, amit a külön megvásárolt kurzusoknál kedvezőbb csomagáron adunk. Írd meg az info@cubixedu.com címre, mely képzések érdekelnek, és összeállítjuk. Küldünk hozzá egy áttekintést a képzések formátumáról, a tervezett indulásokról és a javasolt tanulási időről, valamint egy naptárnézetet, amiből látod az esetleges átfedéseket. Az összeállítás csak kiindulópont, a csomag bármelyik képzésünkből összerakható, és az ütemezés menet közben is rugalmasan alakítható.