

NIS2 kiberbiztonsági kontrollok technikai megvalósítása
Szerezz olyan tudást, amellyel NIS2 hatálya alá tartozó céges környezetben IT-biztonsági szakértőként dolgozhatsz: technikai kontrollokat tervezel, incidenskezelési folyamatot készítesz, elektronikus információs rendszereket sorolsz biztonsági osztályba, és auditálható bizonyítékokat állítasz össze.
Mit nyújt a NIS2 kiberbiztonsági kontrollok technikai megvalósítása tanfolyam?
- IT feladatok meghatározása: A NIS2, a hazai kiberbiztonsági szabályozás és az ENISA technikai iránymutatásai alapján meghatározod az IT-csapat operatív feladatait.
- Rendszerleltár és osztályba sorolás: Elkészíted az elektronikus információs rendszerek leltárát, elvégzed a biztonsági osztályba sorolást, és dokumentálod döntéseid kockázati indoklását.
- Ellenőrizhető technikai kontrollok: A rendszerkeményítés, a hálózati szegmentáció, a hozzáférés-kezelés és a sérülékenységkezelés követelményeiből auditálható technikai kontrollokat tervezel.
- Incidenskezelés és jelentés: Naplózási architektúrát, riasztási folyamatot és incidenskezelési forgatókönyvet állítasz össze a jelentési kötelezettségek teljesítéséhez.
- Beszállítói kockázatkezelés: Kockázatértékelést és szerződéses biztonsági követelményeket készítesz a beszállítók és külső szolgáltatások ellenőrzéséhez.
- GRC alapú megfelelőség: GRC-platformon kapcsolod össze a követelményeket, kontrollokat, felelősöket és auditbizonyítékokat, valamint megtervezed a folyamatos ellenőrzést.
- Shadow AI kockázatkezelése: DLP-, CASB- és szabályozási megoldásokat dolgozol ki a Shadow AI kockázataira, a generatív AI-val készített dokumentumokat pedig szakmai szempontok alapján ellenőrzöd.
- Komplex NIS2 záróprojekt: Egy fiktív vagy anonimizált vállalati esethez teljes NIS2-megvalósítási és auditbizonyíték-csomagot állítasz össze.
Miért érdemes belevágnod?
Az SZTFH nyilvántartásában szereplő 2.520 auditkötelezett szervezetből 2.132 teljesítette határidőben az auditkötelezettségét, így a kontrollok fenntartása és a feltárt eltérések kezelése tartós IT-feladattá vált. Az SZTFH auditösszesítése
A jelentős incidenseknél a NIS2 24 órán belüli korai figyelmeztetést és 72 órán belüli incidensbejelentést ír elő, ami előre kialakított naplóforrásokat, felelősségi rendet és jelentéssablonokat igényel. A NIS2 incidensbejelentési szabályai
Az ENISA 1.080 szakember válaszaira épülő kutatásában a kiberbiztonság az IT-büdzsé 9%-át tette ki, miközben a válaszadók 76%-a a szakemberek toborzását, 71%-a a megtartásukat találta nehéznek. Az ENISA kutatási összefoglalója
Ebben a környezetben a követelményeket naplóforrásokhoz, hozzáférési szabályokhoz és ellenőrizhető bizonyítékokhoz kötő szakember közvetlenül támogatja a napi üzemeltetést, a javítási tervet és a következő audit előkészítését.
- Munka mellett végezheted, rugalmas időbeosztással
- Gyakorlati projekteken keresztül, oktatói mentorálással
- LinkedIn profilodba beágyazható tanúsítvány
Kinek ajánlott?
- Információbiztonsági felelősöknek és IT-biztonsági szakembereknek, akik a NIS2-követelményeket ellenőrizhető technikai és szervezeti intézkedésekké szeretnék alakítani.
- IT-vezetőknek és infrastruktúra-vezetőknek, akiknek össze kell hangolniuk az üzemeltetést, a kockázatkezelést és az auditfelkészítést.
- Rendszergazdáknak, hálózati üzemeltetőknek és DevOps mérnököknek, akik rendszerkeményítési, naplózási és hozzáférés-kezelési feladatokat valósítanak meg.
- Belső IT-auditoroknak és technikai megfelelőségi szakembereknek, akik követelményekhez rendelt bizonyítékokkal és automatizált GRC-folyamatokkal szeretnének dolgozni.
Kinek nem ajánlott?
- Kizárólag jogszabályi értelmezést kereső szakembereknek, akik technikai konfigurációval, naplózással és bizonyítékgyűjtéssel nem szeretnének dolgozni.
- Vállalati IT-alapok nélkül érkezőknek, akiknek az IT Security körkép: Bevezetés IT és kiberbiztonság alapjaiba építi fel a szükséges kiberbiztonsági alapismereteket.
- Mély fenyegetésfelderítési és támadáselemzési gyakorlatokat keresőknek, akiknek a Cyber Security Threat Hunting a gyakorlatban illeszkedik jobban a céljukhoz.
- Kifejezetten incidensvizsgálatra, elhatárolásra és helyreállításra készülőknek, akiknek a Gyakorlati incidenskezelés IT és security csapatoknak ad részletesebb operatív gyakorlatot.
Mik a képzés előkövetelményei?
Előnyt jelent az ISO/IEC 27001, az Active Directory, a tűzfalak vagy a felhőalapú infrastruktúrák ismerete.
Programozói tudás, korábbi NIS2-tapasztalat és audittapasztalat nem szükséges.
Kapcsolódó képzések
Hogyan fogsz tanulni?
Gyakorlatorientált oktatás
Minden héten izgalmas gyakorló feladatokat kapsz majd, amelyek keretében már menetközben is konkrét projekteket fogsz megvalósítani.
Interaktív digitális tananyag
A gyakorlati feladatok elvégzéséhez és a tanfolyam sikeres teljesítéséhez szükséges tudást digitális tananyagok és vezetett kódolások formájában adjuk át.
Rugalmas időbeosztás
A tanfolyamot munka mellett is végezheted, hiszen a tananyag elsajátítása heti 8-12 óra elfoglaltságot igényel összesen, melyet saját időbeosztás szerint dolgozhatsz fel.
Oktatói mentoring
A képzés ideje alatt az oktató folyamatosan a rendelkezésedre áll, bármikor kérdezhetsz tőle, ha elakadtál, és rendszeresen visszajelzést ad a feladataidra, fejlődésedet végigkíséri.
Konzultációk
Valamennyi tanegység végén egy-egy élő konzultációs alkalmat is szervezünk este 18:00 órától, amikor élőben is felteheted kérdéseidet, közösen kiértékelitek és átbeszélitek a gyakorlás során elkészített projekteket, és tanulhattok egymás elakadásaiból is.
Visszanézhető LIVE alkalmak
Akkor sincs semmi baj, ha egy élő konzultációs alkalmon nem tudsz részt venni, hiszen a kérdéseid előre is elküldheted írásban, a válaszokat és az egész LIVE-ot pedig visszanézheted másnap 16:00 órától.
Limitált férőhely
A fent említett interakciók miatt képzéseinket korlátozott létszámmal indítjuk csak el, hogy biztosan jusson mindenkire ideje az oktatóknak.
Minőségbiztosított képzések
Képzéseink szakmai minőségbiztosítását iparági vezető technológiai vállalatok végzik. Szakmai partnerünk a Budapesti Műszaki és Gazdaságtudományi Egyetem Villamosmérnöki és Informatikai Kara.
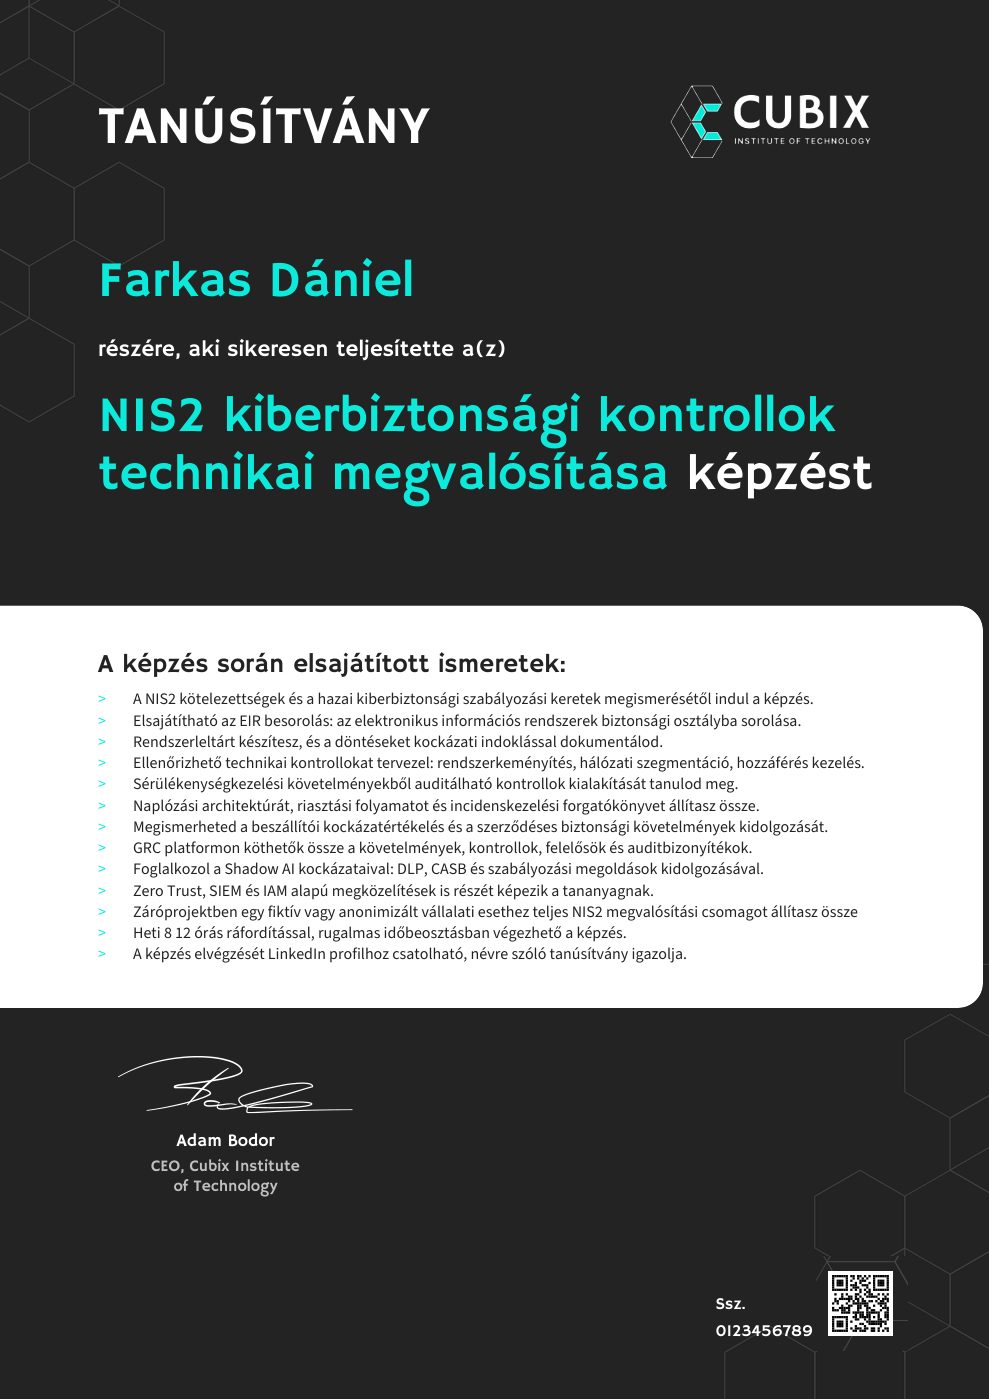
- Tanúsítványt kapsz, amelyet önéletrajzodhoz és LinkedIn profilodhoz csatolhatsz
- Bizonyítja, hogy elsajátítottad az adott ismereteket
- Segíti a szakmai előmeneteledet és karriered fejlődését
Jó társaságban leszel!
Már több mint 150 hazai és nemzetközi cég munkatársa képezte magát tovább nálunk.


Tudtad?
A munkáltatók 83%-a finanszírozza a munkatársak képzését, ne felejtsd el megkérdezni a tiédet!
Következő indulási dátumok
2026.11.17.
Élő konzultációk a mentorral kedd esténként
190 000 Ft
Jelentkezési határidő: 2026.11.13.
2027.02.16.
Élő konzultációk a mentorral kedd esténként
190 000 Ft
Jelentkezési határidő: 2027.02.12.
Más időpont érdekel?
Add meg az e-mail címed, és szólunk, ha új időpontot hirdetünk meg.
Fizetési lehetőségek
Biztosak vagyunk a képzés tartalmát és minőségét illetően, ezért a képzés indulásától 8 napig 100%-os pénzvisszafizetési garanciát vállalunk, melyhez többféle fizetési lehetőséget is biztosítunk, hogy a számodra legmegfelelőbb opciót választhasd.
Online fizetés bankkártyával
A Stripe az egyik legelterjedtebb online fizetési megoldás nemzetközileg, gyors és biztonságos fizetési folyamatáról ismert.
Fizetés banki átutalással, egy összegben
Ha online kártyás fizetés helyett banki átutalással szeretnél fizetni, az sem probléma, lent található jelentkezési űrlapunkon ezt is választhatod.
Kamatmentes részletfizetés
Nem szeretnénk, ha a fizetési nehézségek akadályoznák a szakmai fejlődésedet, ezért a részvételi díjat több részletben, teljesen kamatmentesen is kifizetheted.
Készen állsz a jelentkezésre?
Könnyítendő magánszemélyként résztvevő hallgatóink helyzetét, a feltüntetett ár számukra a ténylegesen fizetendő végösszeg. Céges megrendelés esetén az adott összeg tekintendő a nettó árnak.
Mit fogsz tanulni?
6 hét alatt a NIS2-kötelezettségek és a hazai szabályozási keretek megismerésétől az EIR-besoroláson és a technikai kontrollokon át a naplózásig, az incidenskezelésig és a GRC-automatizációig, a záróprojektig és a próbaauditig.
1 NIS2-kötelezettségek és hazai keretek 1. hét. A hét első felében a NIS2 és a magyar szabályozás alapján meghatározod a szervezet kötelezettségeit, a felelősöket és az ellenőrzési pontokat. Erre épül az összes technikai és dokumentációs feladat.
- NIS2 hatály és ágazati besorolás (EU 2022/2555)
- Alapvető és fontos szervezetek ismérvei
- Hazai kiberbiztonsági törvény (2024. évi LXIX. tv.)
- Hatósági szerepek (SZTFH, NKI, CSIRT)
- Vezetői felelősség és jóváhagyási rend
- Nyilvántartási és auditkötelezettségek
- Auditciklus és folyamatos megfelelés
- Szabályzatok és eljárásrendek hierarchiája
- Szerepek és felelősségek (RACI)
- Követelmények és bizonyítékok kapcsolata
2 EIR-besorolás és kockázatelemzés 1. hét. A hét második felében a szervezet rendszereit, eszközeit és kockázatait egységes modellben rendezed. A besorolási döntések adják meg a szükséges védelmi intézkedések szintjét.
- Elektronikus információs rendszer határai (EIR)
- Rendszer- és adatvagyonleltár
- Üzleti szolgáltatások és rendszerfüggőségek
- Információbiztonsági alapelvek (CIA)
- Üzleti hatáselemzés (BIA)
- Biztonsági osztályok (alap, jelentős, magas)
- Osztályba sorolás (7/2024. MK rendelet)
- Fenyegetések és sérülékenységek azonosítása
- Kockázati kritériumok és értékelési skálák
- Kockázatértékelés (ISO/IEC 27005)
- Kockázatkezelési lehetőségek
- Maradványkockázat és vezetői elfogadás
3 Technikai kontrollok és rendszerkeményítés 2. hét. A besoroláshoz illeszkedő kontrollokat tervezel a hozzáférések, konfigurációk, hálózatok és sérülékenységek kezelésére. A hangsúly az ellenőrizhető és ismételhető üzemeltetésen van.
- Védelmi intézkedések katalógusa (7/2024. MK)
- Kontrollkiválasztás és alkalmazhatóság
- Biztonságos konfigurációs alapértékek
- Rendszerkeményítés (system hardening)
- Alapértelmezett tiltás elve (deny-all)
- Konfigurációeltérés észlelése (drift detection)
- Javításkezelési folyamat (patch management)
- Sebezhetőségkezelési életciklus
- Hálózati szegmentáció és mikroszegmentáció
- Zéró bizalom architektúra (Zero Trust)
- Szerepköralapú hozzáférés (RBAC)
- Többtényezős hitelesítés (MFA)
- Kiemelt jogosultságok kezelése (PAM)
4 Naplózás, incidenskezelés és beszállítók 3. hét. A technikai eseményeket auditálható naplózási és incidenskezelési folyamattá szervezed. A gyakorlat összeköti a jelentési kötelezettségeket, a helyreállítást és a beszállítói függőségeket.
- Naplóforrások és eseménytípusok
- Központi naplógyűjtés (SIEM)
- Időszinkron és eseménykorreláció
- Naplók megőrzése, sértetlensége és hozzáférése
- Észlelési esetek és riasztási küszöbök
- Incidensminősítés és súlyossági szintek
- Riasztásvizsgálat és eszkaláció
- Korai figyelmeztetés és bejelentés (24/72 óra)
- Incidenskezelési forgatókönyv (IR playbook)
- Hatósági jelentés adattartalma
- Digitális bizonyítékok kezelési lánca
- Üzletmenet-folytonosság és helyreállítás (BCP/DR)
- Beszállítói kockázatkezelés (TPRM)
- Biztonsági követelmények a szerződésekben
5 GRC-automatizáció és Shadow AI 4. hét. GRC-környezetben összekapcsolod a kontrollokat, a rendszeradatokat és a bizonyítékokat, majd technikai védelmet tervezel az engedély nélküli AI-használat kockázataira. Az elkészült elemek közvetlenül bekerülnek a záróprojektbe.
- GRC-platformok felépítése és szerepkörei
- NIS2 és ISO/IEC 27001 kontrolltérkép
- Integrációs kapcsolatok és API-k
- Automatikus kontrolltesztek
- Folyamatos kontrollmonitorozás
- Bizonyítékgyűjtés és verziókövetés
- Eltérések és javító intézkedések
- Shadow AI fenyegetési modell
- Engedélyezett AI-eszközök nyilvántartása
- Adatszivárgás-megelőzés (DLP)
- Felhőalkalmazások felügyelete (CASB)
- Vállalati AI-tesztkörnyezet (AI sandbox)
- AI-támadások (prompt injection, data poisoning)
- Biztonságos prompttervezés és szakmai ellenőrzés
6 Záróprojekt, próbaaudit és vizsga 5-6. hét. Egy fiktív vagy anonimizált vállalati esethez teljes, visszavezethető NIS2-megvalósítási csomagot készítesz. Próbaauditon véded meg a döntéseidet, javítod a feltárt eltéréseket, majd vizsgán mutatod be az eredményt.
- Szervezeti hatókör és EIR-jegyzék
- Besorolási jegyzőkönyv és döntési indoklás
- Kitöltött kockázati nyilvántartás
- Jóváhagyható kockázatkezelési terv
- Technikai kontrollmátrix
- Hozzáférési és jogosultsági modell
- Naplózási és megőrzési terv
- Incidensbejelentési folyamatábra
- Korai és részletes jelentéssablon
- Beszállítói értékelőlap
- Shadow AI használati szabályzat
- Auditbizonyíték-csomag
- Próbaaudit és eltérésjegyzék
- Záróprezentáció és vizsga